Trong kỷ nguyên đầu của Android (2010 - 2020), "Root máy" là biểu tượng của sự tự do: người dùng root để xóa ứng dụng rác nhà mạng, chặn quảng cáo, sao lưu dữ liệu toàn diện và ép xung CPU. Nhưng bước sang năm 2026, root máy đồng nghĩa với việc bạn đánh đổi: mất ứng dụng ngân hàng, mất cờ bảo mật Knox trên Samsung, mất khả năng thanh toán Google Wallet và đối mặt với nguy cơ rò rỉ dữ liệu tài chính. Shizuku ra đời để giải quyết bài toán hóc búa này.
1. Bản chất kiến trúc: Cầu nối IPC Binder siêu việt
Trong hệ điều hành Android, có rất nhiều hàm API mạnh mẽ (như cài đặt ứng dụng không cần người dùng xác nhận, quản lý quyền hệ thống ngầm, truy cập thư mục ẩn) được bảo vệ bằng quyền android.permission.INTERACT_ACROSS_USERS hoặc chỉ cấp cho người dùng system và shell.
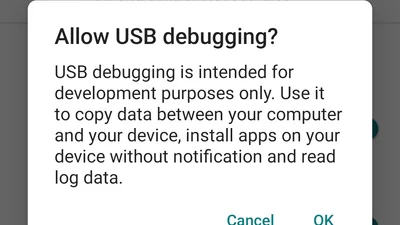
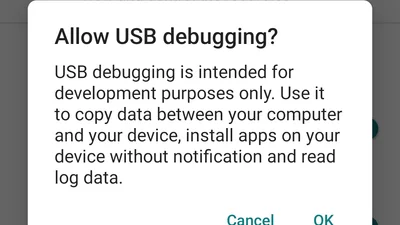
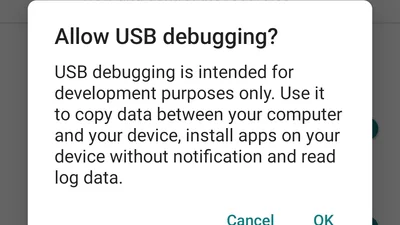
- Bình thường, chỉ có máy tính cắm cáp ADB mới có quyền
shellnày. - Shizuku đóng vai trò là một máy chủ cục bộ (local server) chạy ngay dưới quyền
shellđó. Khi một ứng dụng bên thứ ba (như Hail hay App Ops) muốn làm một tác vụ nâng cao, nó chỉ cần gửi yêu cầu qua giao tiếp liên tiến trình (IPC Binder) tới Shizuku. - Shizuku kiểm tra xem người dùng đã cho phép app đó chưa. Nếu đã bấm "Allow", Shizuku sẽ thực thi hàm API đó thay cho app con.
2. Vì sao Shizuku là lựa chọn hoàn hảo thay thế Root?
Ba lợi ích không thể chối từ:
- Không nhảy cờ bảo mật: Không cần unlock bootloader, không mất bảo hành, giữ nguyên chứng chỉ Play Integrity cấp STRONG.
- Bảo mật tối đa: Bạn có quyền kiểm soát và thu hồi quyền của từng app con trong giao diện quản lý của Shizuku bất kỳ lúc nào.
- Hiệu năng mượt mà: Do gọi trực tiếp hàm Java API của hệ thống thay vì phải khởi tạo một tiến trình command shell mới như Magisk, tốc độ thực thi nhanh hơn gấp 10 lần.